
ایزو ۲۷۰۰۱ استاندارد بینالمللی سیستم مدیریت امنیت اطلاعات یا ISMS است که به سازمانها کمک میکند ریسکهای مرتبط با اطلاعات و دادههای خود را بهصورت ساختاریافته شناسایی، ارزیابی و کنترل کنند.
پیادهسازی ISO/IEC ۲۷۰۰۱ فقط به امنیت سیستمهای کامپیوتری محدود نیست؛ این استاندارد از اطلاعات دیجیتال، اسناد فیزیکی، دسترسی کارکنان، زیرساختها و سایر داراییهای اطلاعاتی سازمان نیز حفاظت میکند. هدف اصلی آن حفظ سه اصل محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترسپذیری (Availability) اطلاعات است.
در ادامه با الزامات ISO ۲۷۰۰۱:۲۰۲۲، کنترلهای امنیتی، مراحل اخذ گواهینامه، کاربردها و مهمترین نکات پیادهسازی سیستم مدیریت امنیت اطلاعات آشنا میشوید.

آنچه در این مطلب میخوانید:
- ایزو ۲۷۰۰۱ چیست؟
- گواهینامه ایزو ۲۷۰۰۱ چیست؟
- آخرین ورژن ایزو ۲۷۰۰۱
- الزامات ایزو ۲۷۰۰۱
- مراحل اخذ ایزو ۲۷۰۰۱
- مزایای دریافت ISO ۲۷۰۰۱ چیست؟
- ارزیابی ریسک در ISO ۲۷۰۰۱ چگونه انجام میشود؟
- ایزو ۲۷۰۰۱ برای چه کسبوکارهایی مناسب است؟
- کنترلهای Annex A در ISO ۲۷۰۰۱
- Statement of Applicability یا SoA چیست؟
- جمعبندی
- از کجا گواهینامه ایزو ۲۷۰۰۱ بگیریم؟
ایزو ۲۷۰۰۱ چیست؟
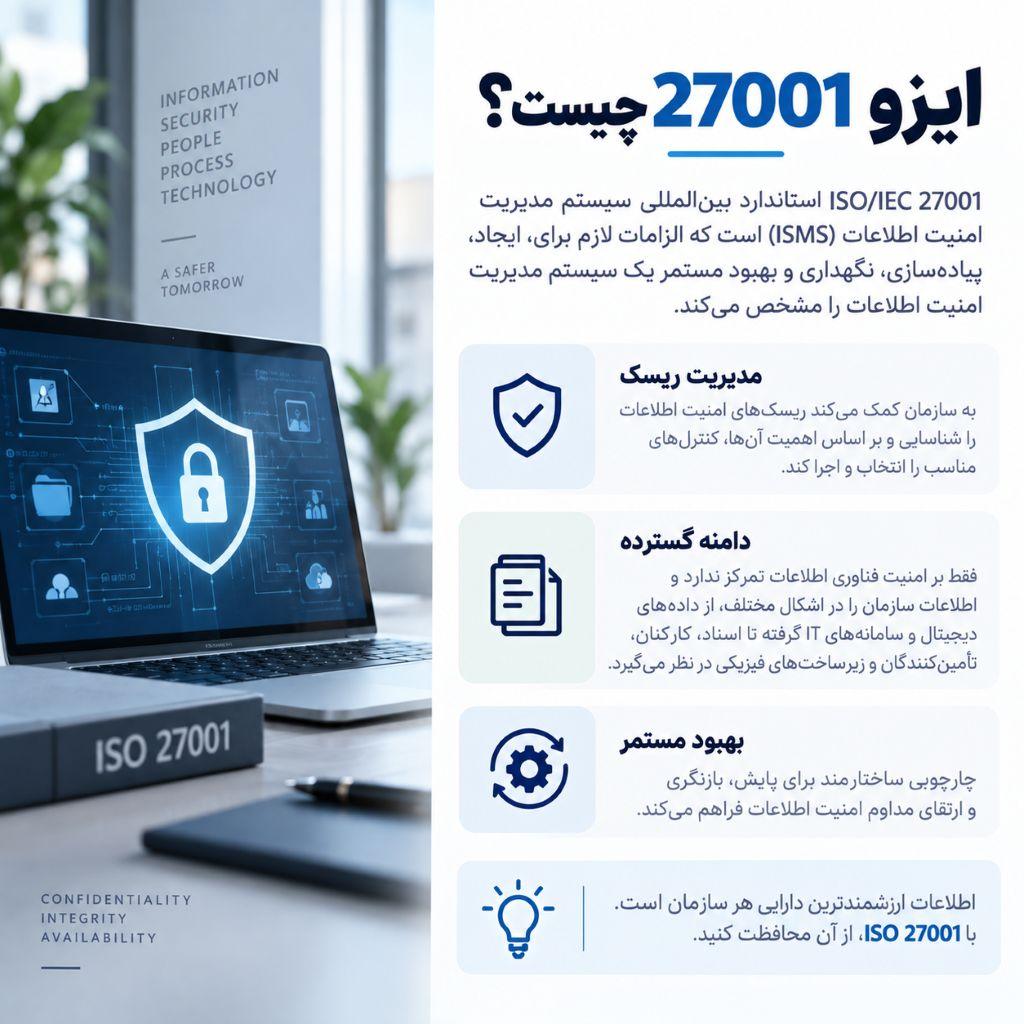
ISO/IEC ۲۷۰۰۱ استاندارد بینالمللی سیستم مدیریت امنیت اطلاعات (ISMS) است که الزامات لازم برای ایجاد، پیادهسازی، نگهداری و بهبود مستمر یک سیستم مدیریت امنیت اطلاعات را مشخص میکند.
این استاندارد به سازمان کمک میکند ریسکهای امنیت اطلاعات را شناسایی و براساس اهمیت آنها، کنترلهای مناسب را انتخاب و اجرا کند.
ISO ۲۷۰۰۱ فقط روی امنیت فناوری اطلاعات تمرکز ندارد و اطلاعات سازمان را در اشکال مختلف، از دادههای دیجیتال و سامانههای IT گرفته تا اسناد، کارکنان، تأمینکنندگان و زیرساختهای فیزیکی در نظر میگیرد.
گواهینامه ایزو ۲۷۰۰۱ چیست؟
گواهینامه ISO/IEC ۲۷۰۰۱ نشان میدهد سیستم مدیریت امنیت اطلاعات یک سازمان توسط یک مرجع صدور مستقل ممیزی شده و انطباق آن با الزامات استاندارد مورد ارزیابی قرار گرفته است.
دریافت این گواهینامه به مشتریان، شرکای تجاری و سایر ذینفعان نشان میدهد که سازمان برای مدیریت ریسکهای امنیت اطلاعات، حفاظت از داراییهای اطلاعاتی و کنترل دسترسیها یک سیستم ساختاریافته ایجاد کرده است.
هدف ISO ۲۷۰۰۱ حفظ سه ویژگی اصلی اطلاعات یعنی محرمانگی، یکپارچگی و دسترسپذیری است.
آخرین ورژن ایزو ۲۷۰۰۱
آخرین نسخه اصلی منتشرشده این استاندارد ISO/IEC 27001:2022 است که در ۲۵ اکتبر ۲۰۲۲ منتشر شد و جایگزین ISO/IEC ۲۷۰۰۱:۲۰۱۳ شد.
در فوریه ۲۰۲۴ نیز اصلاحیه ISO/IEC 27001:2022/Amd 1:2024 با عنوان Climate action changes منتشر شد. این اصلاحیه موضوع توجه سازمان به تغییرات اقلیمی را به الزامات مرتبط با Context سازمان و نیازهای ذینفعان اضافه کرد.
دوره انتقال گواهینامههای Accredited از نسخه ۲۰۱۳ به نسخه ۲۰۲۲ نیز در ۳۱ اکتبر ۲۰۲۵ پایان یافت. بنابراین در حال حاضر نسخه مبنای صدور و تمدید گواهینامه ISO ۲۷۰۰۱، ویرایش ۲۰۲۲ است.
الزامات ایزو ۲۷۰۰۱
ISO ۲۷۰۰۱ سازمان را ملزم میکند یک سیستم مدیریت امنیت اطلاعات متناسب با شرایط، ریسکها و نیازهای خود ایجاد و نگهداری کند. مهمترین حوزههای الزامات استاندارد شامل موارد زیر است:
- شناخت سازمان و شرایط داخلی و خارجی
- تعیین دامنه ISMS
- رهبری و تعهد مدیریت
- تعیین خطمشی امنیت اطلاعات
- شناسایی و ارزیابی ریسکهای امنیت اطلاعات
- تعیین روش برخورد با ریسکها
- تعیین اهداف امنیت اطلاعات
- تأمین منابع و صلاحیت کارکنان
- کنترل اطلاعات مستند
- برنامهریزی و کنترل عملیات
- پایش و اندازهگیری عملکرد ISMS
- ممیزی داخلی
- بازنگری مدیریت
- مدیریت عدم انطباقها و اقدامات اصلاحی
- بهبود مستمر سیستم مدیریت امنیت اطلاعات
انتخاب کنترلهای امنیتی نیز باید براساس نتایج ارزیابی ریسک سازمان انجام شود.
مراحل اخذ ایزو ۲۷۰۰۱
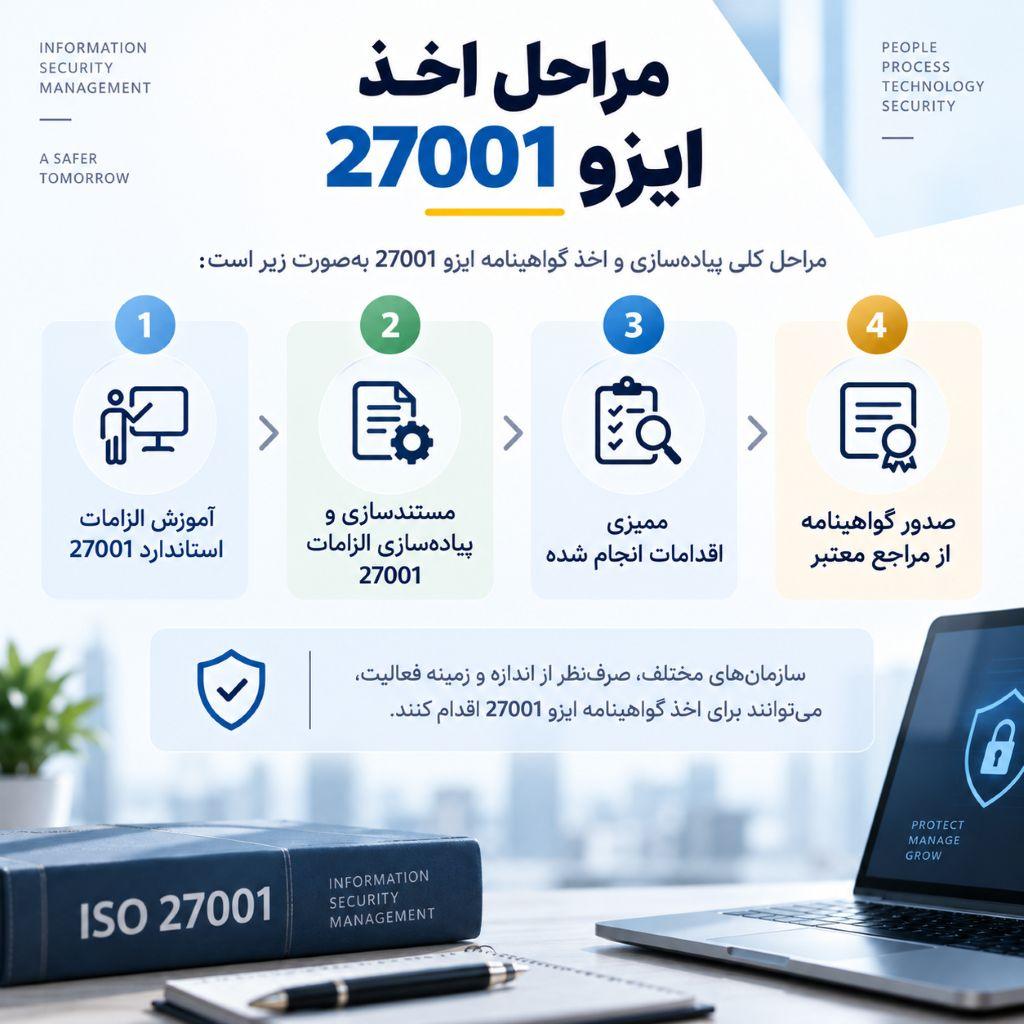
شرکتهای مختلف، صرفنظر از بزرگی و کوچکی یا زمینه فعالیتشان، میتوانند اقدام به اخذ گواهینامه ایزو ۲۷۰۰۱ کنند. مراحل اخذ ایزو ۲۷۰۰۱ و پیادهسازی الزامات شامل موارد زیر است:
- آموزش الزامات استاندارد ۲۷۰۰۱
- مستندسازی و پیادهسازی الزامات ۲۷۰۰۱
- ممیزی اقدامات انجام شده
- صدور گواهینامه از مراجع صدور معتبر
مزایای دریافت ISO ۲۷۰۰۱ چیست؟
مدیریت اطلاعات یکی از مهمترین تواناییهای هر شرکت است. سازمانها با گرفتن ایزو ۲۷۰۰۱ حجم وسیعی از دادههای شخصی یا حساس را که باید در همیشه در دسترس و همچنین ایمن باقی بمانند، در سیستمهای مربوطه کنترل و ذخیره میکنند. اخذ این گواهینامه مزایای دیگری نیز برای سازمانها دارد. در ادامه با تعدادی از این مزیتها آشنا میشویم:
- جلب اعتماد مشتریها و ذینفعان
- افزایش آگاهی کارکنان از اهمیت امنیت اطلاعات
- کاهش خطرات امنیتی و اطلاعاتی (از دست دادن دادهها، سرقت، فساد و غیره)
- بهبود عملکرد و در نتیجه کاهش هزینهها
- ایجاد مزیت رقابتی
- بهبود کارایی سازمانی
- رعایت الزامات قانونی
- یکپارچهسازی ساده با دیگر استانداردهای سیستم مدیریت مانند ISO ۹۰۰۱، ISO ۱۴۰۰۱ و ISO ۴۵۰۰۱
ارزیابی ریسک در ISO ۲۷۰۰۱ چگونه انجام میشود؟
مدیریت ریسک یکی از مهمترین بخشهای ISO ۲۷۰۰۱ است. سازمان ابتدا باید داراییهای اطلاعاتی، تهدیدها، آسیبپذیریها و پیامدهای احتمالی را بررسی کند و سپس احتمال و شدت ریسکهای شناساییشده را ارزیابی کند.
پس از ارزیابی، درباره هر ریسک تصمیم گرفته میشود؛ برای مثال سازمان میتواند ریسک را کاهش دهد، از آن اجتناب کند، آن را با طرف دیگری به اشتراک بگذارد یا در شرایط مشخص آن را بپذیرد.
کنترلهای امنیتی نیز نباید صرفاً از روی یک چکلیست انتخاب شوند؛ انتخاب آنها باید براساس ریسکهای واقعی سازمان و الزامات قانونی، قراردادی و تجاری انجام شود.
ایزو ۲۷۰۰۱ برای چه کسبوکارهایی مناسب است؟
کسبوکارهای مختلف، صرفنظر از بزرگی و کوچکی یا زمینه فعالیتشان، میتوانند اقدام به اخذ ایزو ۲۷۰۰۱ کنند. گرفتن ایزو ۲۷۰۰۱ یک پیشنهاد عالی برای سازمانهایی است که دنبال راهی برای محرمانه، صادقانه و در دسترس نگهداشتن اطلاعات مهم و به حداقل رساندن ریسکهای اطلاعاتی هستند.
در حال حاضر اغلب شرکتهای فعال در زمینههای فناوری اطلاعات، بیمه، مخابرات، خردهفروشی و حملونقل و همچنین نهادهای دولتی اقدام به اخذ و پیادهسازی ISO ۲۷۰۰۱ میکنند. اگرچه استاندارد ISO ۲۷۰۰۱ رویههایی خاص برای محافظت از امنیت اطلاعات پیشنهاد میکند، اما باید توجه داشت در حالت کلی رعایت صد درصدی این رویهها برای انطباق با استاندارد ضروری نیست؛ چون هر سازمان هنگام توسعه ISMS، الزامات خاص خود را دارد و طبیعتا همه رویهها برای یک سازمان مناسب نیستند.
کنترلهای Annex A در ISO ۲۷۰۰۱
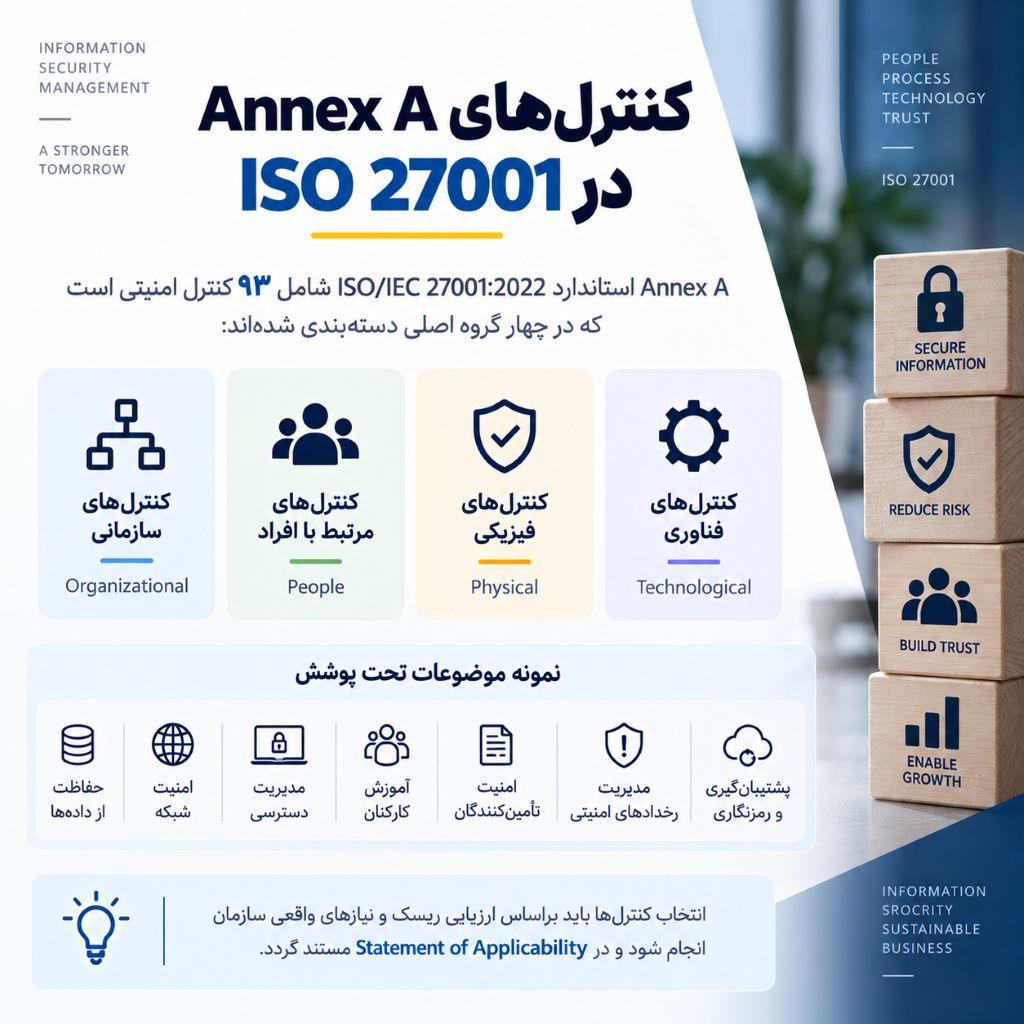
Annex A استاندارد ISO/IEC ۲۷۰۰۱:۲۰۲۲ مجموعهای از کنترلهای مرجع امنیت اطلاعات را ارائه میکند که سازمان هنگام برنامهریزی برای برخورد با ریسکهای خود آنها را بررسی میکند.
نسخه ۲۰۲۲ شامل ۹۳ کنترل امنیتی است که در چهار گروه اصلی دستهبندی شدهاند:
- کنترلهای سازمانی (Organizational)
- کنترلهای مرتبط با افراد (People)
- کنترلهای فیزیکی (Physical)
- کنترلهای فناوری (Technological)
این کنترلها موضوعاتی مانند مدیریت دسترسی، امنیت تأمینکنندگان، آموزش کارکنان، امنیت فیزیکی، رمزنگاری، پشتیبانگیری، مدیریت رخدادهای امنیتی، امنیت شبکه و حفاظت از دادهها را پوشش میدهند.
نکته مهم این است که سازمان الزاماً نباید تمام ۹۳ کنترل را بدون بررسی اجرا کند؛ انتخاب کنترلها باید براساس ارزیابی ریسک و نیازهای واقعی ISMS انجام شود و تصمیم سازمان درباره کنترلهای لازم در Statement of Applicability مستند شود.
Statement of Applicability یا SoA چیست؟
Statement of Applicability یا «بیانیه کاربردپذیری» یکی از اسناد مهم ISO ۲۷۰۰۱ است که مشخص میکند سازمان برای مدیریت ریسکهای امنیت اطلاعات چه کنترلهایی را انتخاب کرده است.
در SoA معمولاً مشخص میشود:
- چه کنترلهایی برای سازمان کاربرد دارند؛
- چرا یک کنترل انتخاب شده است؛
- کنترل در چه وضعیتی از اجرا قرار دارد؛
- و در صورت کنار گذاشتن یک کنترل مرجع، دلیل آن چیست.
بنابراین SoA ارتباط میان ارزیابی ریسک، برنامه برخورد با ریسک و کنترلهای امنیت اطلاعات را شفاف میکند و یکی از اسناد مهم در ممیزی ISO ۲۷۰۰۱ محسوب میشود.
جمعبندی
سازمانهایی که امنیت داده و حریم خصوصی مشتری را جدی میگیرند، نسبت به سایر کسبوکارها قابلاعتمادتر هستند و فرصتهای تجاری متنوعتری به دست میآورند. صدور ایزو ۲۷۰۰۱ از شما در برابر ضرر و زیان مالی، آسیب به اعتبار مجموعه، جریمههای احتمالی و یا پیگرد قانونی محافظت میکند و به سهامداران و مشتریان نشان میدهد که شما متعهد به محرمانه، یکپارچه و در دسترس نگه داشتن دادههای حساس و مهم هستید.
از کجا گواهینامه ایزو ۲۷۰۰۱ بگیریم؟
اولین نکتهای که برای دریافت گواهینامه انواع استانداردها باید به آن توجه داشته باشید این است که گواهینامهای معتبر است که از مراجع صدور تحت اعتبار IAF یا ASCB صادر شود. پیش از عقد قرارداد و دریافت گواهینامه حتما بررسی کنید که نام مرجع صدور در لیست منتشر شده در سایت نهادهای نامبرده قابل مشاهده باشد؛ در غیر این صورت گواهی فاقد اعتبار خواهد بود.
دومین نکته مهمی که باید به آن توجه کنید این است که برای دریافت خدمات مشاوره یا صدور باید به دفتری مراجعه کنید که دارای پروانه و مجوز رسمی دولتی در آن حیطه باشد تا امکان پیگیری و استیفای حقوق در صورت بروز هر گونه مشکل برای شما محفوظ بماند.
در صورت نیاز به هرگونه مشاوره و راهنمایی جهت دریافت گواهینامه ایزو معتبر میتوانید از خدمات مشاوره رایگان مجموعه EIQM CET از طریق تماس با ما بهره ببرید.


بدون دیدگاه